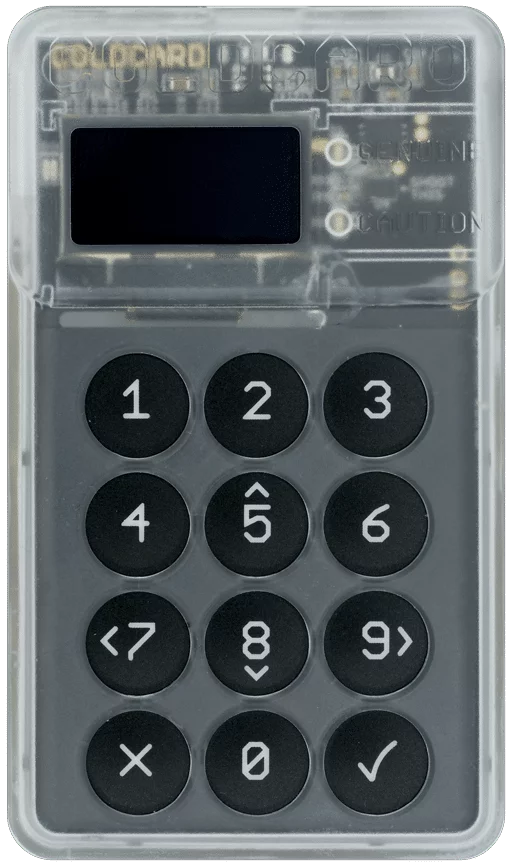
داستان یکی از بزرگترین آسیبپذیریهای تاریخ کیف پولهای سختافزاری، از یک خط کد ساده در آپدیت ماه مارس ۲۰۲۱ شروع شد. این خط کد به تمام کیف پولهای سختافزاری Coldcard دستور میداد تا از تراشه مخصوص تولید اعداد تصادفی (که کلید امنیتی دستگاه محسوب میشود) عبور کنند و به جای آن از یک منبع ضعیفتر استفاده نمایند. باورنکردنی است که این ایراد فاجعهبار، برای پنج سال کامل در دستگاه هزاران کاربر از چشم همه پنهان ماند.
نتیجه این غفلت طولانی، تلخ و پر هزینه بود. یک مهاجم با شناسایی این ضعف، توانست seed phrase یا عبارت بازیابی ضعیف شده کیف پولها را در مدت زمان باورنکردنی ۴۱ دقیقه حدس بزند (Brute-Force کند). این حمله منجر به تخلیه کامل ۱,۸۱۶ بیتکوین از قربانیان شد که ارزش آن در زمان حمله حدود ۱۱۶ میلیون دلار بود. این حادثه، اعتبار یکی از معتبرترین کیف پولهای سختافزاری بازار را به شدت خدشهدار کرده است.
نظر کارشناسی: این رخداد یک هشدار جدی برای کل صنعت کیف پولهای سختافزاری و مفهوم "امنیت مطلق" آنهاست. در کوتاهمدت، انتظار میرود فشار نظارتی و انتظارات کاربران برای ممیزی کد منبع باز (Open-Source Audit) به شکل بیسابقهای افزایش یابد. در بلندمدت، این اتفاق ممکن است باعث مهاجرت بخشی از سرمایههای کلان (نهنگها) به سمت راهحلهای چندامضایی (Multi-Sig) و توزیع شدهتر برای ذخیرهسازی شود، چرا که اعتماد مطلق به یک دستگاه واحد اکنون با پرسشهای بزرگتری روبرو شده است.
منبع: Crypto.news (مشاهده متن اصلی)
arzi.top/post/530
کپی شد!